ARTICLE / 2026-08-20
中小企业办公网络如何选择企业级路由器与防火墙搭配方案
中小企业的办公网络,往往在“够用就行”和“预算有限”之间反复摇摆。很多老板觉得,买台千元级企业级路由器,再开个系统自带防火墙,就算安全了。但真到了内网ARP攻击泛滥、员工上班刷视频占满带宽、远程办公连不上内网的时候,才发现当初省下的那点钱,都在运维成本和时间成本里加倍还了回去。
先认清设备分工:路由器、防火墙、行为管理器各管什么
不少厂商把功能都塞进一台设备里,但“多合一”在并发连接数上来之后,性能衰减非常明显。合理的搭配应该是:企业级路由器负责基础的路由转发和NAT,防火墙专注安全策略和攻击防护,行为管理器管上网行为与带宽分配,而VPN设备则解决远程接入和分支机构互联的问题。各司其职,才能让每台设备在峰值负载下依然稳定。
举个例子,我们给一家50人规模的贸易公司做过一次网络改造。之前他们用一台多功能网关扛所有业务,每到下午三点左右,全公司网络延迟就从5ms飙到200ms以上。查了半天,发现是两台办公电脑中了挖矿病毒,再加上几个同事在持续跑P2P下载。单台设备的CPU早就打满了,连防火墙规则都开始丢包。
实战配置思路:按规模分级,不要一刀切
对于30人以下的办公环境,我建议采用“企业级路由器+防火墙”双机串联,预算控制在五千元以内。这个阶段不需要单独的行为管理器和VPN设备,因为并发会话数通常不超过2000,防火墙的会话处理能力完全够用。但对于50-100人的规模,就必须把流量控制设备独立出来了——否则一旦有人开视频会议或者上传大文件,延迟敏感型业务(比如VoIP电话、ERP系统)会立刻卡顿。
具体到参数上,选购企业级路由器时,重点关注带机量和WAN口吞吐量,别被厂商宣传的“千兆端口”迷惑,实际转发性能至少要达到线速的70%以上。防火墙方面,并发连接数要留出30%的冗余,比如实际需要5000并发,就选8000并发以上的型号。
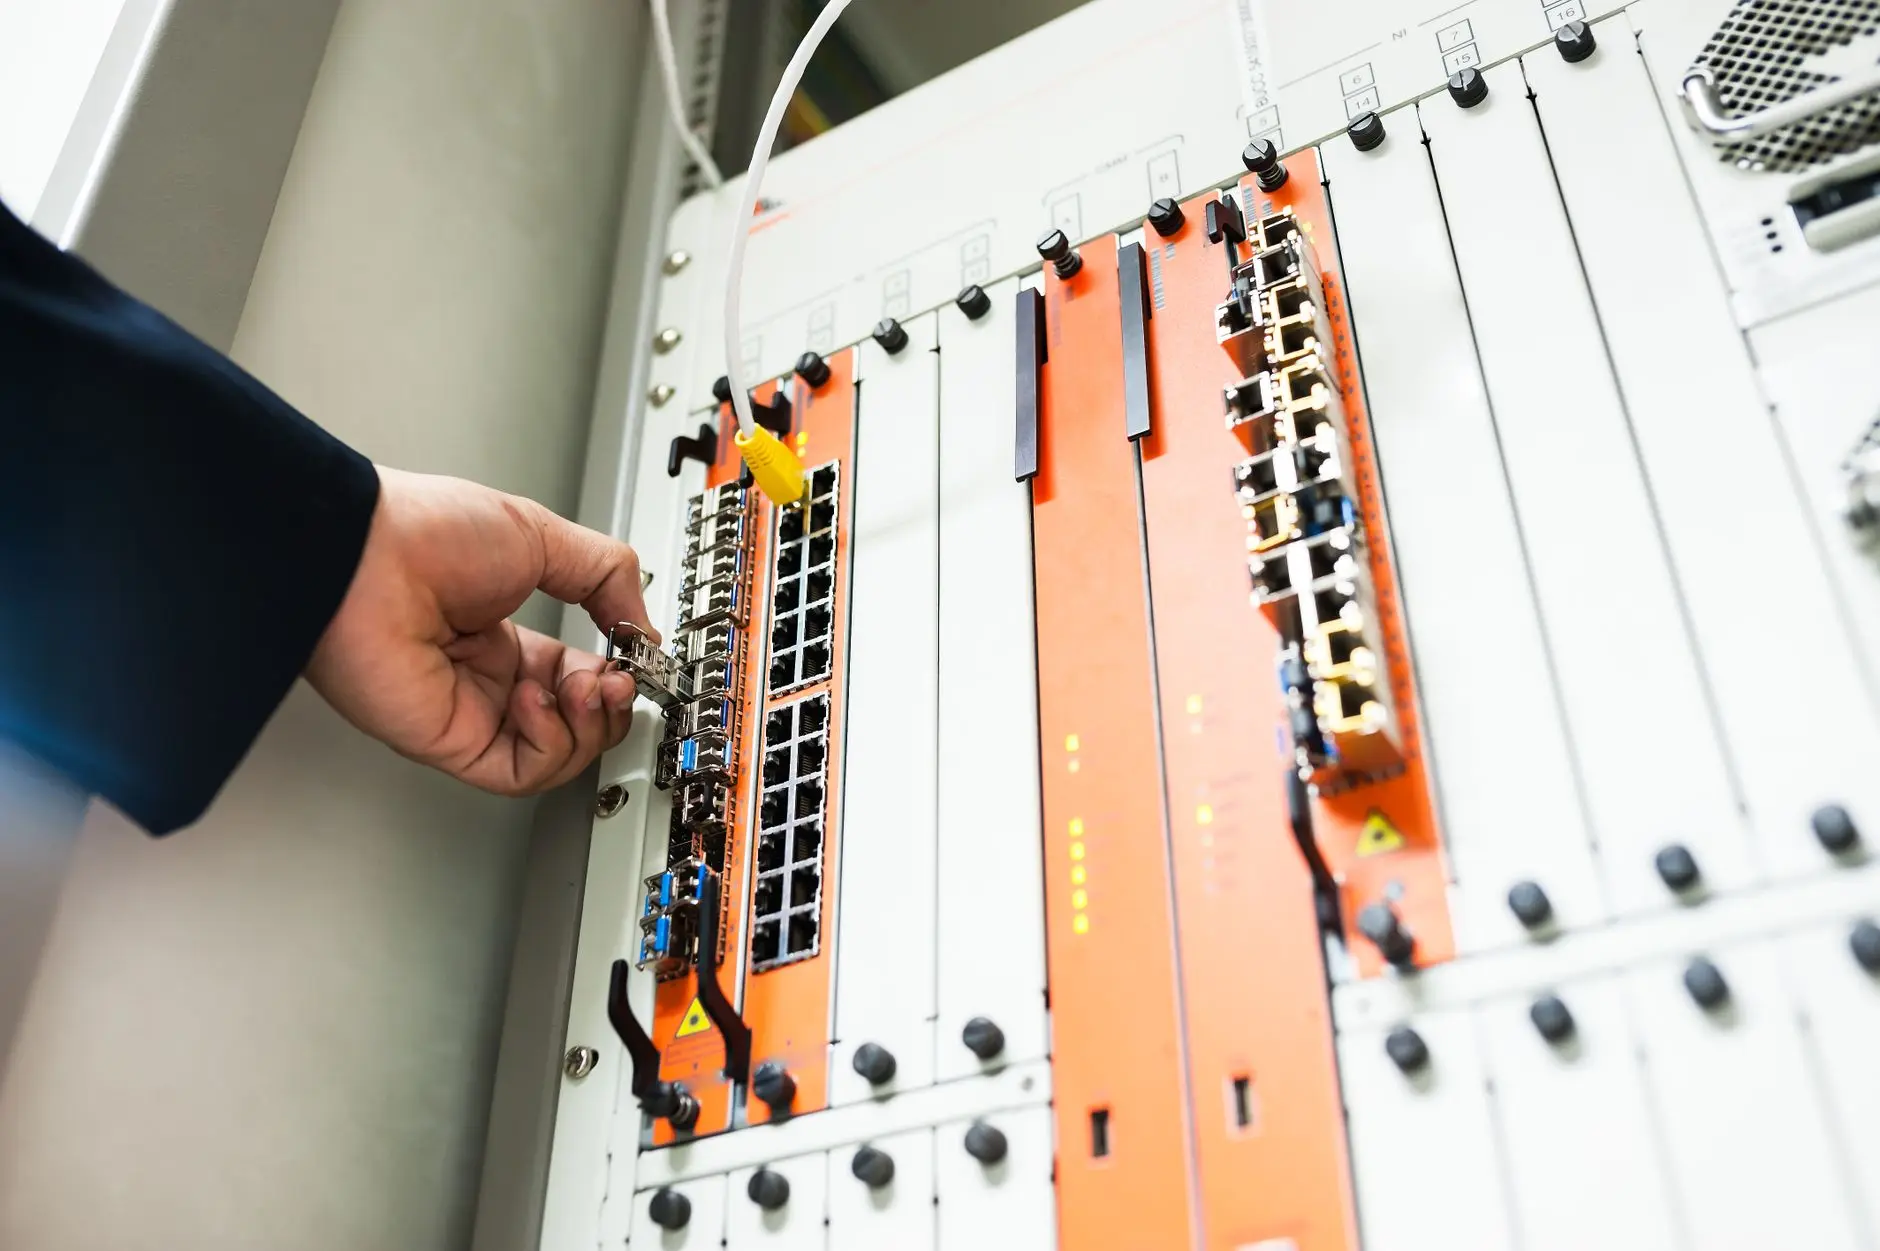
一个真实案例:50人设计公司的网络改造
去年我们给一家建筑设计公司部署了全套方案:一台企业级路由器(带双WAN负载均衡)、一台千兆防火墙、一台行为管理器(兼做流量控制),以及一台VPN设备用于设计师在家远程访问文件服务器。整套方案下来,硬件成本不到两万五。改造后的效果很直观:带宽利用率从40%提升到85%,关键业务流量优先级得到保证,员工访问视频网站被有效限制,下班后P2P下载被彻底阻断。更关键的是,VPN设备支持IPSec和SSL两种协议,设计师在施工现场用手机或笔记本都能稳定接入内网。
这里有个容易忽略的细节:行为管理器的日志审计功能一定要开,并且保存周期至少90天。这不是为了监控员工,而是当出现安全事件(比如内网感染勒索病毒)时,你能快速定位传播路径和源头IP,把损失控制在最小范围。
别忽视的隐藏成本:调试与策略维护
很多中小企业买完设备,让电脑城的人“帮忙配一下”就完事了。但防火墙策略和流量控制规则是需要持续维护的——比如每季度更新一次地址库、定期梳理闲置的安全策略、调整带宽分配比例。我们见过太多客户,防火墙默认策略跑了一年,新业务上线后端口没放通,又找不到原因,最后只能全部重置。所以,选型时务必确认厂商或集成商是否提供远程调试和定期巡检服务,这笔费用不要省。
回到搭配方案本身,我的建议是:别追求“一台设备包打天下”,也别为了省钱把关键安全功能砍掉。按公司规模和业务复杂度,把企业级路由器、防火墙、行为管理器、VPN设备和流量控制设备合理分层,才是真正划算的长期投资。