ARTICLE / 2026-08-26
企业级路由器与防火墙联动部署的流量管控方案解析
企业网络的流量管控,从来不是单点设备能独立完成的命题。很多IT负责人以为部署一台高性能的企业级路由器就能高枕无忧,但在实际运维中,P2P下载占用带宽、内网ARP欺骗、VPN隧道抖动、以及加密流量绕过行为审计等问题,往往让路由器不堪重负。我们更建议采用一种“路由+安全+审计”的联动架构,让每一层设备各司其职,而不是让路由器既当爹又当妈。
为什么单靠企业级路由器不够?
企业级路由器的核心职责是三层转发、路由协议处理和NAT转换。它的硬件设计偏向于高吞吐量和低时延,而非深度包检测(DPI)。如果强制让路由器去执行应用层识别和策略控制,CPU和内存会被迅速耗尽,尤其在启用QoS队列和ACL规则后,转发性能可能下降30%以上。我们曾测试过某主流中端路由器,开启全量流量日志后,丢包率从0.02%飙升到1.8%,这种代价在关键业务链路上是无法接受的。
因此,正确的做法是让路由器负责“通路”,而把分析、过滤和审计交给下游的防火墙和行为管理器。防火墙自身具备状态检测和入侵防御能力,行为管理器则擅长识别应用协议——比如抖音视频流、迅雷下载或SMB文件传输。三者联动,才能实现真正的精细化管控。
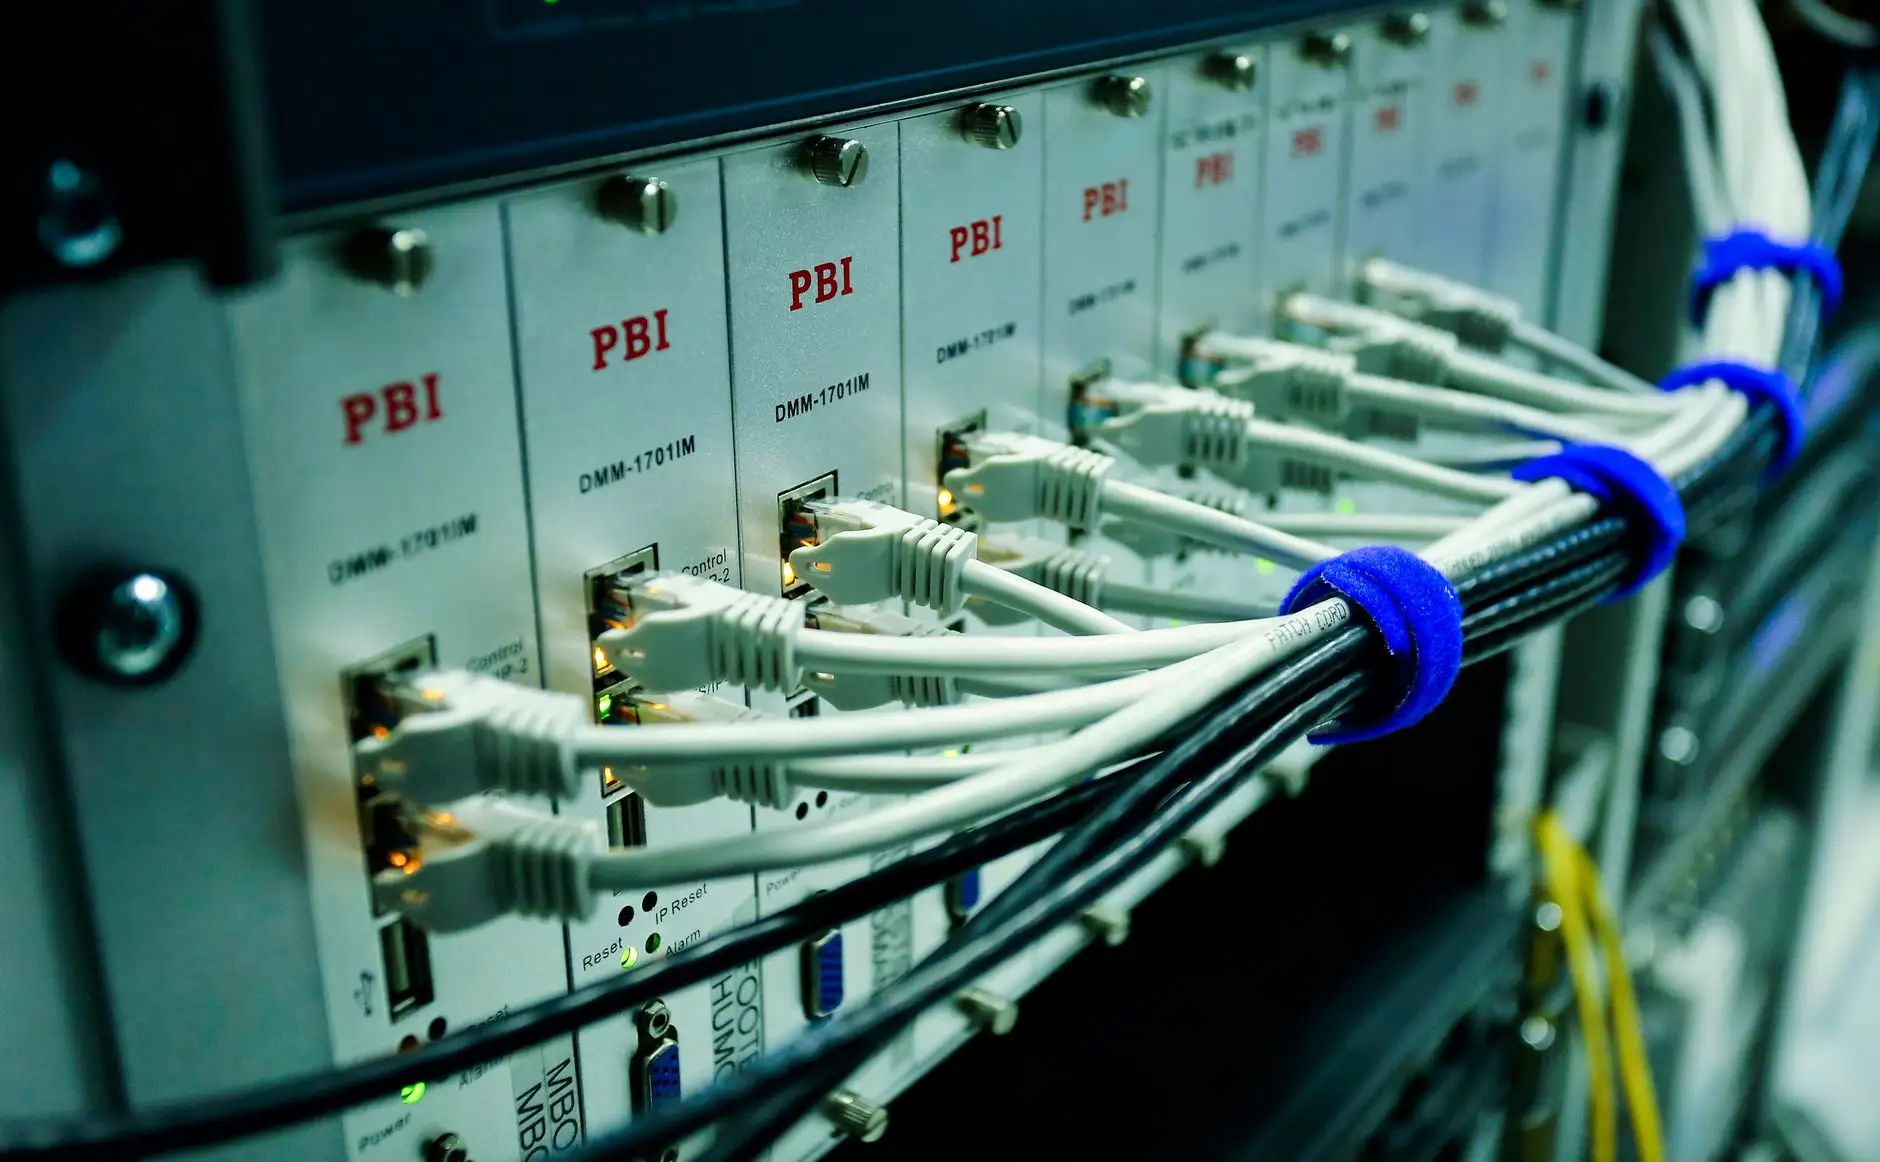
联动部署的实操架构
我们推荐的拓扑是:企业级路由器 → 防火墙 → 行为管理器 → 核心交换机。路由器做出口NAT和默认网关,防火墙拦截南北向攻击流量,行为管理器对用户身份和应用进行策略匹配。如果你有分支办公或远程接入需求,可以在防火墙旁路接入一台VPN设备,让加密流量先经过VPN解密,再进入行为管理器审计,避免加密隧道成为监管盲区。
具体配置时,注意三个关键点:
- 策略联动:在行为管理器上设置“用户组-应用-时间”三元组策略,并将违规行为日志通过syslog推送至防火墙,由防火墙执行阻断动作。
- 流量镜像:如果流量控制设备是旁路部署,务必在交换机上配置端口镜像,否则无法获取双向流量特征。
- 链路冗余:在路由器与防火墙之间启用双链路(例如主用电信、备用联通),并让防火墙开启会话同步,确保主备切换时不丢连接。
这里有一个容易被忽略的细节:防火墙的会话表老化时间要略长于路由器的NAT表项。否则当内网用户发起长连接(如数据库同步),路由器先删除了NAT映射,防火墙却还保留会话,就会造成数据回程时被丢弃。建议将路由器的UDP老化时间设为60秒,防火墙设为90秒。
数据对比:联动前后效果
以一家200人规模的制造企业为例,未联动前,办公区高峰期带宽占用率长期在92%以上,视频会议卡顿频发。部署联动方案后,我们做了两周的观察数据:
- 带宽利用率:从92%降至64%,P2P流量占比从47%压到11%
- 访问延迟:内网到公网的平均时延从38ms降至22ms,丢包率从0.5%降至0.03%
- 安全事件:防火墙拦截的横向渗透尝试从每周37次降至6次,因为行为管理器提前封堵了异常端口扫描
- VPN稳定性:接入分支的隧道重连次数从每天14次降至2次,这得益于流量控制设备对VoIP和ERP流量的优先队列保障
这套架构中,流量控制设备的价值在于动态带宽分配——它可以根据实时流量特征,自动为关键业务预留20%的带宽,而不是静态地限制每个IP的速率。而VPN设备的高可用设计(如IPsec备隧道的预共享密钥)则保证了远程办公的连续性。
最后想强调的是,设备联动不是简单的“串糖葫芦”。你需要根据自身业务模型调整策略优先级——比如制造业的MES系统流量要优先于视频点播,而贸易公司的邮件和CRM则应获得更高队列权重。北京亿博莱科技有限公司在项目实施中,通常会先做一周的流量基线采集,再基于数据配置策略,这样才能让每一台设备发挥最大效能。技术没有银弹,但合理的分层协作,总比单点硬扛要可靠得多。