CATALOG ENTRY
中小企业办公网络如何选配企业级路由器与防火墙设备
中小企业在数字化转型中,办公网络往往面临一个尴尬的现状:预算有限、IT人员不足,但业务对网络的依赖却与日俱增。视频会议卡顿、ERP系统响应迟缓、员工私自搭建代理绕过管控……这些问题看似是带宽不够,实则暴露了网络架构中“路由、安全、管控”三者的脱节。选型不当的后果,轻则影响办公效率,重则带来数据泄露的法律风险。
一、行业现状:一体化设备并非“万能药”
市面上打着“多合一”旗号的网关设备不少,但真正深入拆解会发现,它们往往在**企业级路由器**的转发性能与**防火墙**的深度检测能力之间做了妥协。对于50-200人规模的企业,我们更建议采用“核心路由+独立安全模块”的分层架构。原因很简单:路由器的NAT并发连接数决定网络吞吐上限,而防火墙的会话表项和IPS规则库则决定安全检测深度,两者混用极易出现资源争抢。
一个常被忽略的技术细节是:很多中小企业采购了带防火墙功能的路由器,却从未开启入侵防御(IPS)或应用识别功能,因为一旦开启,吞吐量会骤降30%-50%。这并非设备性能差,而是产品设计逻辑决定了它无法同时兼顾“线速转发”与“深度检测”。
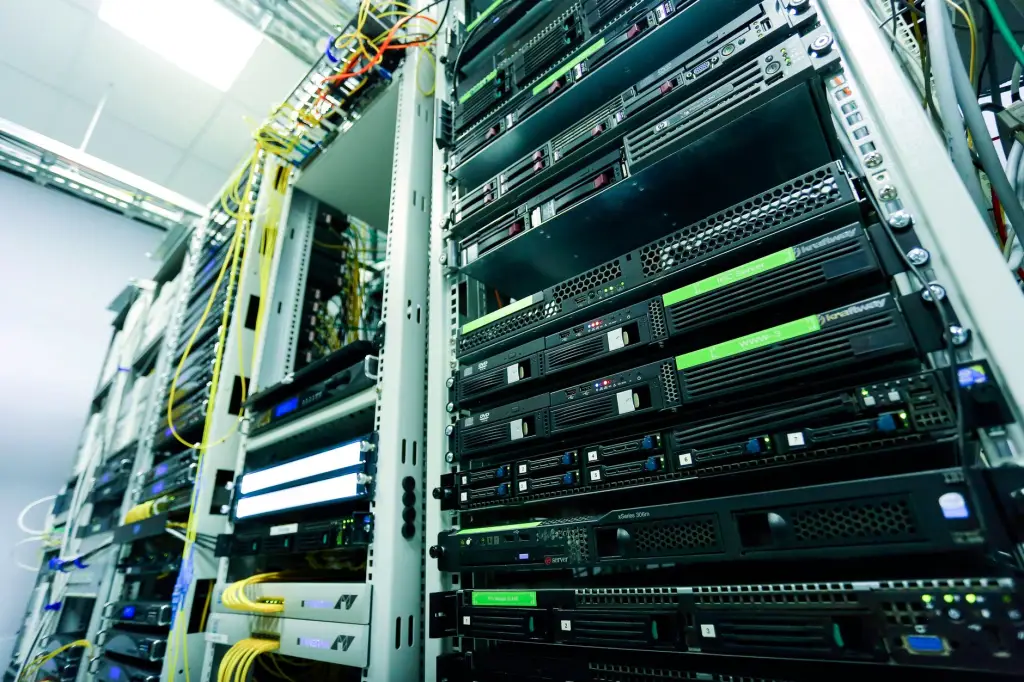
二、核心技术:分清“管控”与“安全”的边界
选型前,请先梳理自身需求。如果团队超过30人,且需要精细化管控员工的上网行为(如限制视频流量、封禁游戏端口),那么独立的行为管理器或流量控制设备不可或缺。这类设备的核心价值在于基于应用层的QoS调度——它不只是简单地限速,而是能识别出“视频会议流量”与“BT下载流量”的本质区别,在带宽拥塞时优先保障前者。
而对于有分支机构的公司,VPN设备的选型需要特别注意协议兼容性。建议选择同时支持IPSec和SSL VPN的产品,并关注其是否具备“隧道内流控”能力——即在加密隧道内仍能识别应用类型,否则一旦建立VPN,所有流量都会变成“黑盒”,安全策略形同虚设。
- 并发会话数:建议不低于设备标称带机量的10倍,例如50人办公,选并发≥5000的设备
- 策略数上限:行为管理策略条数应能覆盖部门级自定义规则
- 链路负载均衡:多宽带接入时,需支持基于应用的智能选路,而非简单轮询
三、选型指南:按规模与场景匹配
50人以下的小型办公室,可选用中高端企业级路由器(如带千兆电口、支持L7层识别的型号),配合云端管理的防火墙订阅服务,初期投入控制在万元以内。但务必确认设备的数据包转发时延是否低于50微秒,否则语音通话会产生明显回声。
100人以上或业务涉及敏感数据的企业,建议将防火墙独立部署,并选配专业行为管理器。此时流量控制设备应支持基于用户组的带宽配额,而非仅限IP段。同时留意设备的“审计日志”存储能力——合规要求下,日志需保存至少6个月,这直接影响硬盘配置容量。
从应用前景看,SD-WAN与零信任架构正在融合传统路由与安全功能,但短期内,企业级路由器与防火墙的边界不会消失,而是通过API接口实现策略联动。北京亿博莱科技在服务上百家中小企业时发现,那些在初期就规划好“路由-安全-管控”三层独立设备的企业,后续扩展和运维成本反而更低。技术选型没有绝对的最优解,但清晰的需求分层永远比盲目堆参数更可靠。