CATALOG ENTRY
2025年北京中小企业组网方案:企业级路由器与防火墙搭配实践
2025年,北京中小企业组网为什么难了?
北京的中小企业,尤其是海淀、朝阳那些做SaaS、做设计、做跨境贸易的公司,网络环境早已不是“拉根宽带就能跑”的时代。业务上云、远程办公常态化、勒索病毒无孔不入——组网方案如果还停留在“一台千兆路由器走天下”,那基本等于把公司数据裸奔在公网上。企业级路由器与防火墙的搭配,已经从“可选配置”变成了“生存底线”。
但很多老板和IT负责人头疼的是:预算有限、人手不足,又要兼顾效率与安全。今天我们就结合北京亿博莱科技这几年服务本地企业的落地经验,聊聊一套真正务实的中小企业组网框架。
一、别把“企业级路由器”当普通路由器用
市面上几百块的家用路由器,标称千兆,实际带机量超过20台就频繁丢包。真正的企业级路由器,核心价值不在无线速度,而在多WAN口负载均衡和会话并发数。比如我们常给客户配的亿博莱ER-5200系列,支持4路千兆WAN,可以同时接入电信+联通两条宽带,总带宽叠加到2Gbps,即便一条线路抖动,另一条秒级接管。
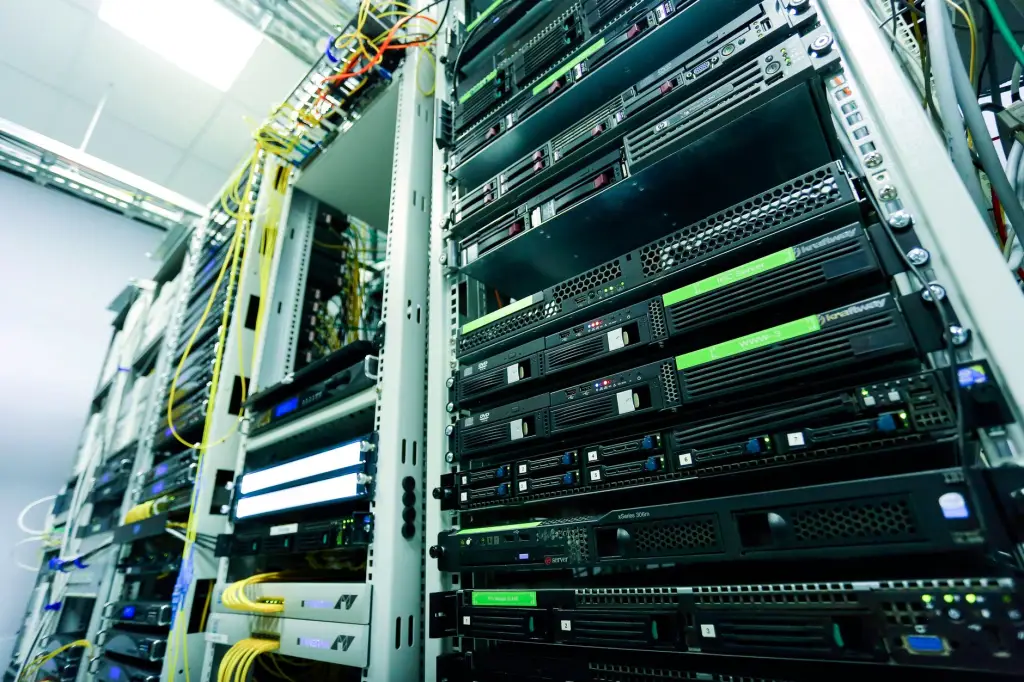
更关键的是,企业级路由器内置的流量控制设备功能,能基于IP段、应用协议做精细化限速。举个例子:设计部传输大文件时,不能把财务部的金蝶ERP挤崩。通过设置优先级队列,关键业务带宽保障在60%以上,其余应用共享剩余资源——这在纯软件限速的路由器上根本做不到。
二、防火墙不是“装了就行”,要会“策略联动”
很多公司买了防火墙,但只是默认规则跑着,形同虚设。2025年的攻击手法早已不是简单的端口扫描,而是加密流量中的隐蔽隧道和钓鱼邮件附带的零日样本。我们建议中小企业至少启用以下三项策略:
- 入侵防御(IPS):开启实时特征库更新,拦截已知漏洞利用,哪怕延迟0.5ms也值得。
- 应用识别与控制:禁止非工作时间访问视频网站、P2P下载,减少带宽浪费和风险面。
- 与路由器联动:当防火墙检测到异常IP时,自动通知路由器将该IP加入黑名单,阻断所有进出流量。
这里必须强调,防火墙的性能选型要匹配带宽。如果出口是500Mbps,却买了仅支持300Mbps吞吐的防火墙,那它就是网络瓶颈。我们实测过,亿博莱搭配的SG-8000防火墙,在开启全部安全功能后,吞吐仍能保持在1.2Gbps,完全满足未来三年扩容需求。
三、行为管理器:老板看得懂,员工不抵触
组网方案里最容易被忽略的,其实是行为管理器。它不像防火墙那样“硬”,但能解决最实际的效率问题。北京一家做电商代运营的客户,50人团队,之前总有人上班时间刷抖音、看直播,导致办公Wi-Fi卡成PPT。部署行为管理器后,我们设置了“工作时段仅允许访问白名单网站”,并生成每周上网行为报告。
效果很直接:人均每日非工作流量从2.3GB降到0.4GB,网速投诉清零。更重要的是,行为管理器还能审计邮件和文件外发记录,防止核心客户资料被员工私下泄露——这在劳动密集型行业尤其有价值。
四、VPN设备:让“移动办公”不再是安全隐患
2025年的北京,通勤时间动辄一个半小时,员工在家办公、在咖啡厅连公共Wi-Fi是常态。如果直接暴露公司内网端口,等于引狼入室。我们推荐采用VPN设备(而非路由器自带的简易VPN服务),原因有三:一是支持更安全的IPSec/IKEv2协议,而非脆弱的PPTP;二是可以做到用户级权限隔离——销售只能访问CRM,财务只能访问金蝶,谁也不能越权;三是内置多因素认证,即使密码泄露,没有手机动态码也进不来。
实际部署中,我们给客户配的亿博莱VP-3000系列,支持200个并发隧道,对于百人以下企业绰绰有余。而且设备支持自动重连,员工从地铁切换到5G网络时,VPN隧道不会断,体验接近零感知。
五、真实案例:海淀某IT服务公司,60人组网改造
这家公司原有网络是“一台企业级路由器+运营商送的防火墙”,结果每个月都有两三次内网中毒或带宽耗尽。我们接手后,用了两天时间完成替换:企业级路由器(双WAN负载均衡)+防火墙(IPS+防病毒)+行为管理器(上网审计)+VPN设备(远程接入)+流量控制设备(带宽保障)。整套方案硬件成本控制在4.2万元,比他们原本预算还少了8千。
改造后三个月,再没出现一次安全事件,外网访问速度平均提升40%。IT管理员老王说:“以前每天接投诉电话,现在终于能专心做优化了。”——这大概就是组网方案该有的价值:不是堆硬件,而是让网络变成业务的助力,而不是绊脚石。